Azure Container Registry (ACR) es un managed, private Docker registry service que almacena y distribuye container images y artefactos.
A diferencia de los registries públicos nos otorga:
- control directo sobre el acceso
- geo-replicación (global distribution)
- integración con servicios de Azure como AKS y Azure Container Apps
Para AI workloads, ACR ofrece:
- private storage: mantén en tu Azure environment
- las imágenes que contienen los modelos
- pre-processing containers
- inference APIs
- geo-replicación: multiples regiones para menor latencia
- integration: se conecta directamente a AKS, Azure Container Apps y Azure App Service. Deployments más fáciles
- content formats: almacena docker images, helm charts y artefactos en un mismo registry
Niveles:
- basic: development y learning scenarios
- standard: más almacenamiento y mejor rendimiento para PROD
- premium: geo-replicación, endpoints privados y rendimiento empresarial
Componentes de ACR
ACR usa una jerarquía en 3 niveles para organizar el contenido
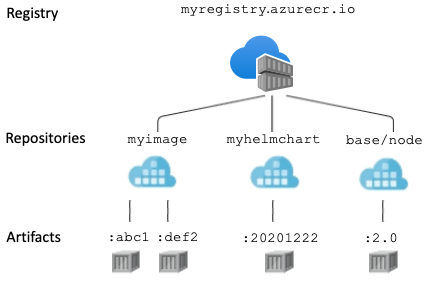
Registry
Es el hosting de los contenedores. Top level resource. Cada registry tiene una URL única de login estilo <registry-name>.azurecr.io
Un registry contiene múltiples contenedores y gestiona:
- autenticación
- access control
- management
A nivel del registry se configuran cosas como quién tiene acceso para hacer push y pull de las imágenes, establecer retention policies, activar características como geo-replicación a nivel de registro.
Repository
Un repositorio es una colección de container images con el mismo nombre (pero diferentes tags).
Por ejemplo un repositorio inference-api contiene todas las versiones para tu imagen encargada de la API de inferencias. Cada vez que haces push de una nueva versión con un tag diferente, esta aparece en el mismo repositorio.
Los repositorios soportan namespaces con / por temas de organización. Así podemos ordenar las imágenes y separar por entorno.
production/inference-apistaging/inference-api
Los namespaces se pueden usar junto a access control. Se pueden otorgar permisos a un equipo solo para determinados namespaces.
Artifact
Un artifact es la container image u otro contenido almacenado en un repositorio.
Cada artifact se conforma por:
- tags que lo identifican
- layers o capas que forman su contenido
- un manifiesto que describe su estructura
Tags, Layers y Manifests
Tags
Las tags se usan para indicar versiones de un artefacto, dentro de un repositorio. Se usan mediante el formato repository:tag, por ejemplo inference-api:v1.2.0.
Si no se especifica una versión, Docker usa
latestpor defecto
Las tags son mutables. Cuando haces push de una imagen con un tag que ya existe, ese tag se mueve a la nueva imagen y la imagen vieja la pierde. Esto es útil para tags como latest pero puede dar problemas en producción donde necesitamos consistencia.
Layers
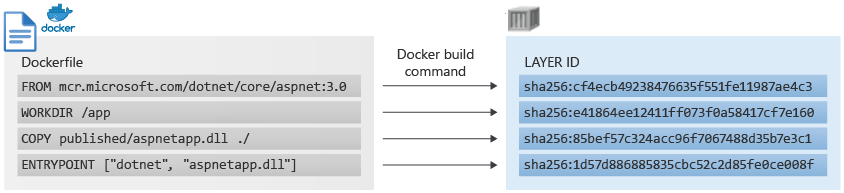
Las container images se conforman por una o más capas. Cada capa corresponde a una instrucción en el Dockerfile que modifica el filesystem. Instalar un paquete o copiar ficheros crea una nueva capa. Se pueden seleccionar capas identificándolas por su hash (este se calcula con su contenido).
ACR tiene una cache para las layers que se usen en varias imágenes. Esto reduce los costes de storage. Si hay múltiples imágenes con la misma capa (por ej:
python:3.11) solo se guarda una copia en el registry.
Manifest
Cada artefacto tiene un manifiesto que lista sus capas y su configuración. Este manifiesto se identifica por un SHA-256 digest en el formato sha256:abc123...
Los digest de un manifiesto son inmutables, a diferencia de las tags
En producción hacer siempre pull mediante los digests. Esto asegura consistencia ya que aunque alguien haga push de una imagen con un mismo tag, el sistema hace pull del digest que queremos.
example for hello-world manifest
{
  "schemaVersion": 2,
  "mediaType": "application/vnd.docker.distribution.manifest.v2+json",
  "config": {
    "mediaType": "application/vnd.docker.container.image.v1+json",
    "size": 1510,
    "digest": "sha256:fbf289e99eb9bca977dae136fbe2a82b6b7d4c372474c9235adc1741675f587e"
  },
  "layers": [
    {
      "mediaType": "application/vnd.docker.image.rootfs.diff.tar.gzip",
      "size": 977,
      "digest": "sha256:2c930d010525941c1d56ec53b97bd057a67ae1865eebf042686d2a2d18271ced"
    }
  ]
}
Address artifacts for push/pull ops
By tag
Se pueden seleccionar artefactos con el formato registry/repository:tag
docker pull myregistry.azurecr.io/inference-api:v1.2.0
docker push myregistry.azurecr.io/inference-api:v1.2.0
Usar tag addressing durante development o para imágenes donde quieres recibir updates automáticas. NO USAR PARA PRODUCCIÓN
By digest
Otra forma de seleccionar artefactos es con registry/repository@sha256:hash
docker pull myregistry.azurecr.io/inference-api@sha-256:0a2e01852872580b2c2fea9380ff8d7b637d3928783c55beb3f21a6e58d5d108
Usar para producción. De esta manera la imagen no cambia aunque se sobreescriba su tag.
Best practices
- usar namespaces: organizar repositorios por equipos, environment o projects. Esto simplifica access control
- planificar repository structure: agrupar imagenes relacionadas
- activar geo-replication: replicar las imagenes donde corre el servicio reduce la pull latency
- monitorizar storage: track storage consumption y aplicar politicas de retencion para eliminar manifiestos sin tags. Las imagenes se acumulan con el tiempo y las cleanup policies previenen costes de almacenamiento innecesario
Additional resources
Azure Container Registry documentation
Best Practices for Using Azure Container Registry - Azure Container Registry
Azure Container Registry SKU Features and Limits - Azure Container Registry
About Registries, Repositories, Images, and Artifacts - Azure Container Registry